
Angrenzendes EU-Recht
Im Ökosystem der Interoperabilität spielen einige EU-Rechtsakte eine Rolle. So ist beispielsweise die Verordnung für ein interoperables Europa (EU) 2024/903 mit einem strategischen Leitfaden wie dem Europäischen Interoperabilitätsrahmen (EIF) verzahnt.
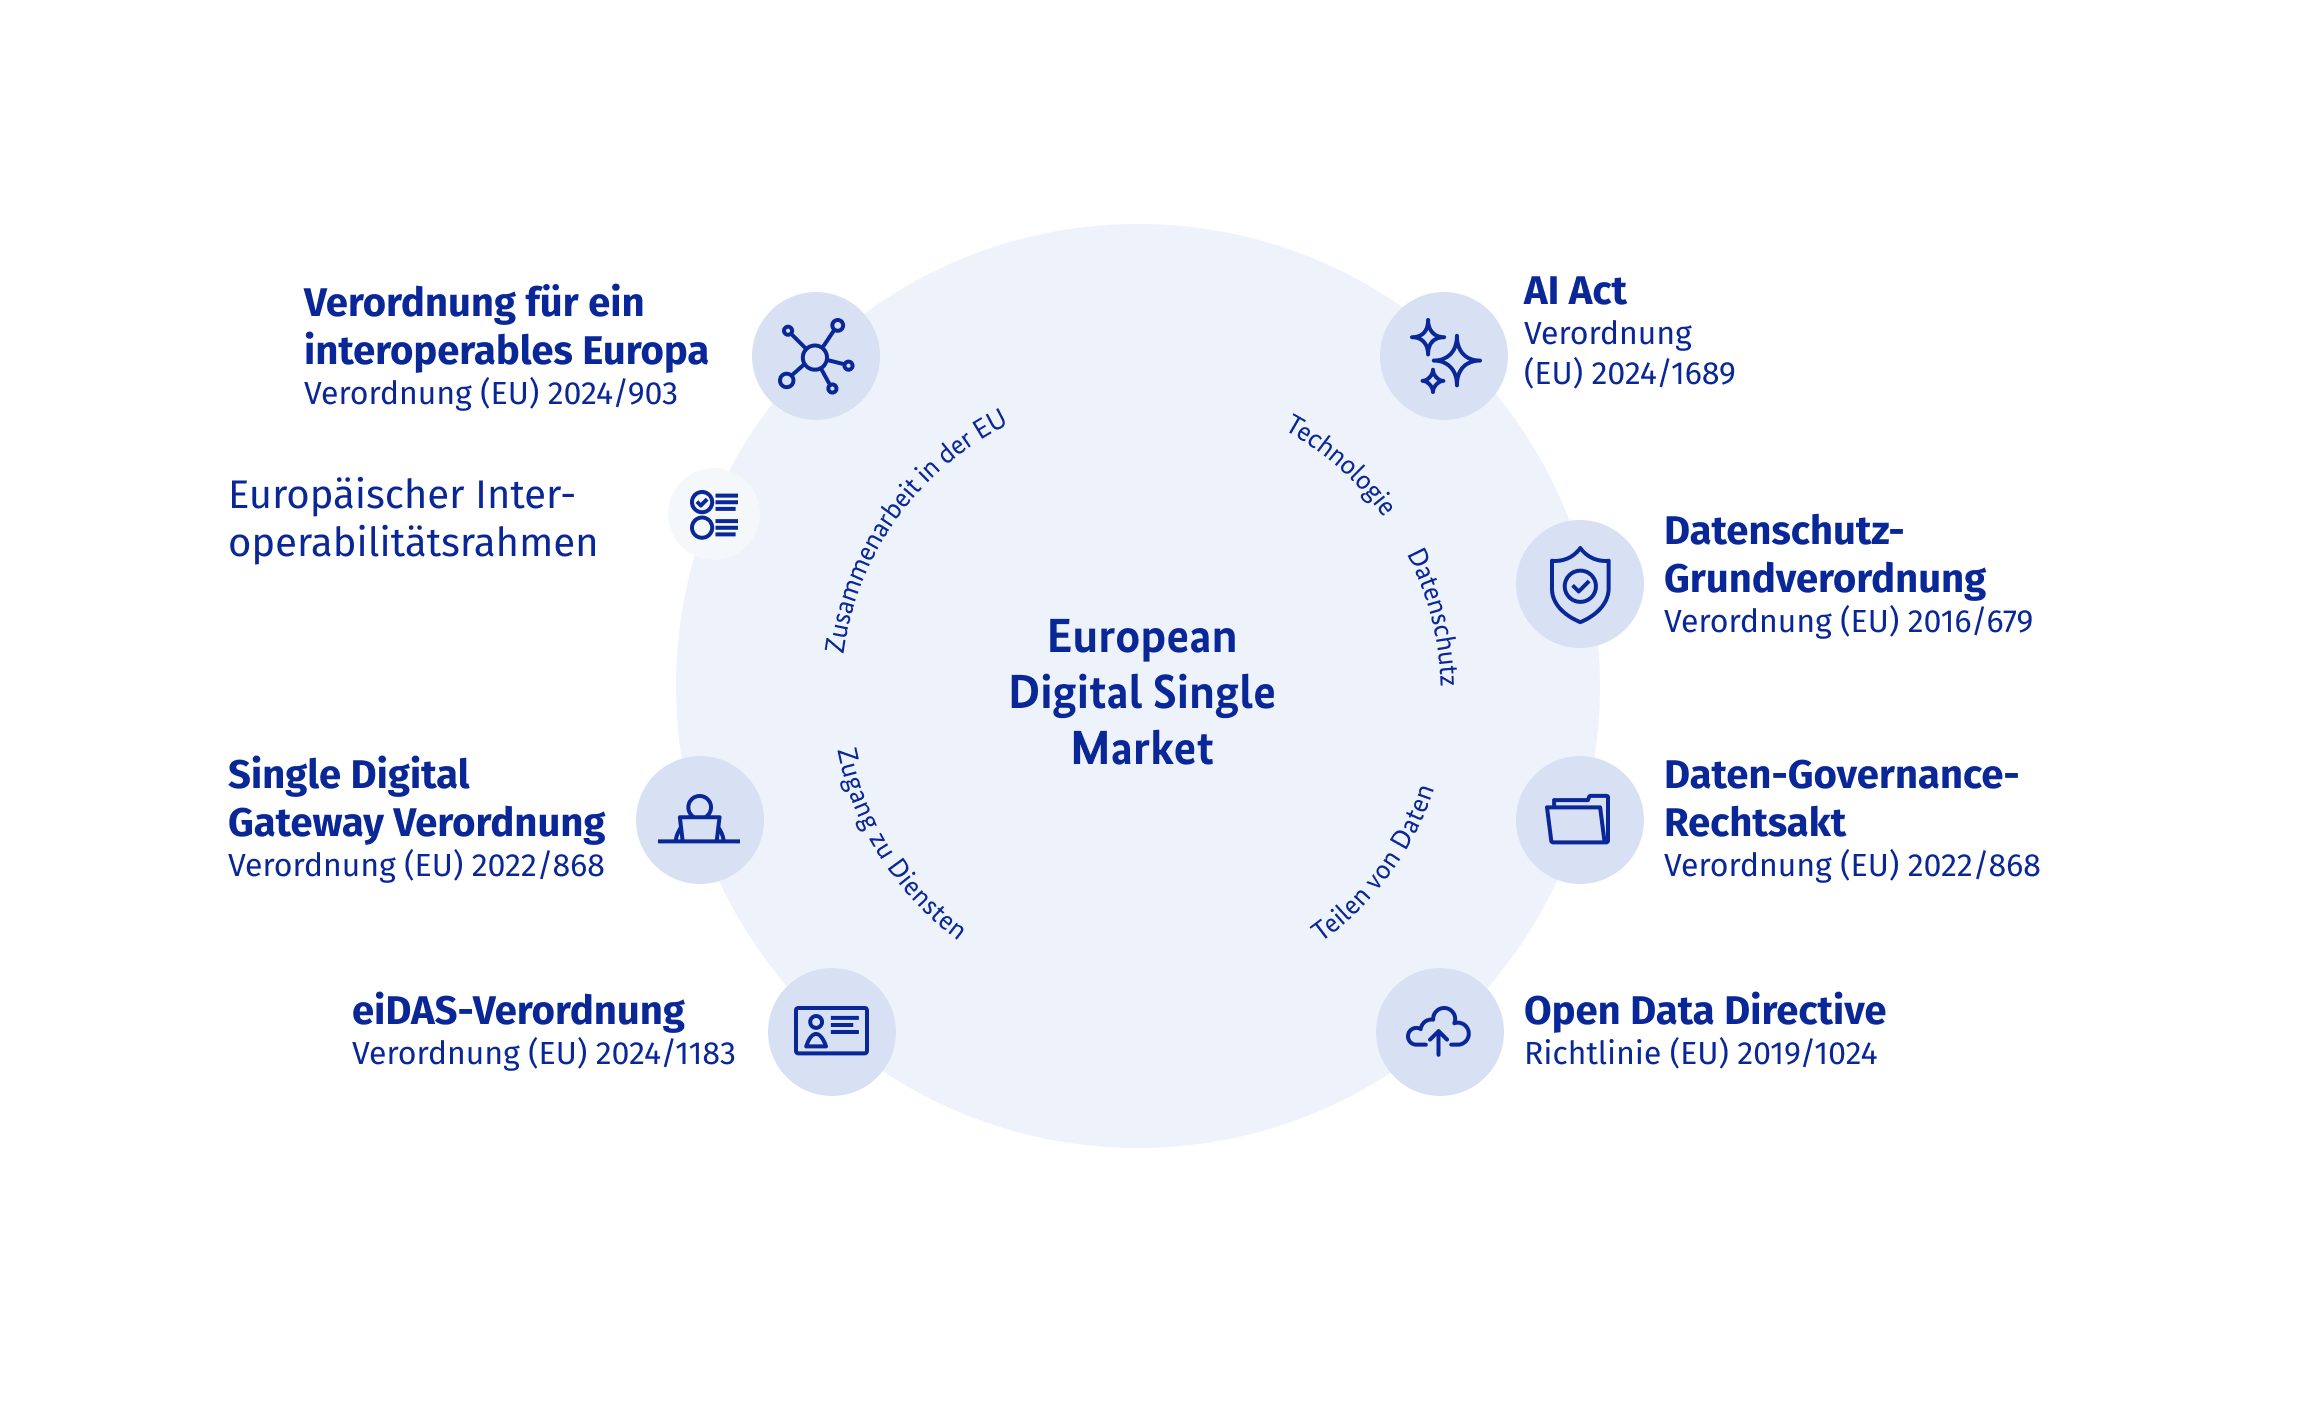
Die folgende Übersicht fasst die zentralen Rechtsakte zusammen, die den digitalen Raum strukturieren und gibt Ihnen einen Überblick welche davon in Ihrem jeweiligen Regelungsbereich Relevanz haben könnten.
Zusammenarbeit in der EU
Verordnung für ein interoperables Europa (EU) 2024/903
Könnte relevant sein, wenn Ihr Vorhaben eine verbindliche Anforderung an transeuropäische digitale öffentliche Dienste definiert oder berührt.
Mehr erfahren
Im Detail: Verordnung (EU) 2024/903 des Europäischen Parlaments und des Rates vom 13. März 2024 über Maßnahmen für ein hohes Maß an Interoperabilität des öffentlichen Sektors in der Union | EUR-Lex.
Was der Hintergrund der Verordnung ist, finden Sie auf der Hauptseite in dieser Sektion. Weitere Informationen finden Sie auf dem Interoperable Europe Portal der Europäischen Kommission
Europäischer Interoperabilitätsrahmen (EIF)
Könnte relevant sein, wenn Sie:
- offene, nutzerzentrierte und grenzüberschreitend nahtlose digitale Dienste gestalten,
- eine Interoperabilitätsbewertung fachlich begründen müssen.
Mehr erfahren
Im Detail: Der Europäische Interoperabilitätsrahmen | Europäische Kommission
Könnte der Europäische Interoperabilitätsrahmen (EIF) für Ihr Regelungsvorhaben relevant sein?
Der Europäische Interoperabilitätsrahmen (EIF) ist ein Leitfaden für die Gestaltung offener, nutzerzentrierter und grenzüberschreitend nahtloser digitaler öffentlicher Dienste. Er bündelt 12 strategische Prinzipien und vier operative Ebenen, um den Datenaustausch und die Prozesskoordination zu ermöglichen. Unter der Verordnung für ein Interoperables Europa (EU) 2024/903 dient er als verbindliches Referenzinstrument für Interoperabilitätsbewertungen zur gezielten Beseitigung digitaler Barrieren.
Rahmenbedingungen für EU-Maßnahmen:
- Subsidiarität und Verhältnismäßigkeit: Entscheidungen sollen so bürgernah wie möglich getroffen werden; EU-Maßnahmen sind auf das notwendige Maß zur Erreichung der Ziele beschränkt.
Kernprinzipien der Interoperabilität:
- Offenheit: Open Data, Nutzung von Open-Source-Software und Bevorzugung offener Spezifikationen.
- Transparenz: Einblick in Verwaltungsprozesse und Bereitstellung von Schnittstellen für öffentliche Dienste.
- Wiederverwendbarkeit: Lösungen und Daten teilen, bestehende Lösungen nutzen, statt neu zu entwickeln.
- Technologische Neutralität und Datenübertragbarkeit: Dienste dürfen nicht von spezifischen Technologien abhängen; Daten müssen zwischen Systemen einfach übertragbar sein.
Nutzerbedürfnisse und Erwartungen:
- Nutzerzentrierung: Berücksichtigung von Nutzerfeedback und Umsetzung des „Once-Only“-Prinzips.
- Inklusion und Barrierefreiheit
- Sicherheit und Datenschutz
- Mehrsprachigkeit
Grundlagen für die Zusammenarbeit:
- Administrative Vereinfachung
- Erhaltung von Informationen
- Bewertung von Wirksamkeit und Effizienz: Regelmäßige Prüfung des Nutzens und der Kosten von Interoperabilitätslösungen.
Weiterer zentraler Inhalt sind die 4 Ebenen der Interoperabilität:
- Rechtliche Interoperabilität: definiert die rechtlichen Grundlagen eines Datenaustauschs
- Organisatorische Interoperabilität: beschreibt die für den Datenaustausch notwendigen Geschäftsprozesse
- Semantische Interoperabilität: stellt sicher, dass Daten und Begriffe gleich verstanden werden
- Technische Interoperabilität: beschreibt die erforderlichen technischen Systeme und Standards, die für den Datenaustausch notwendig sind
Quellen: European Commission - European Interoperability Framework Interoperable Europe Portal
Zugang zu Diensten
Single Digital Gateway Verordnung
Könnte relevant sein, wenn
- die Bereitstellung von Informationen oder Verwaltungsdienstleistungen für Bürgerinnen, Bürger oder Unternehmen berührt ist,
- das Vorhaben Informationen, Verfahren oder Hilfsdienste betrifft, die zur Ausübung von Rechten im EU-Binnenmarkt nötig sind.
Mehr erfahren
Im Detail: Verordnung (EU) 2018/1724 des Europäischen Parlaments und des Rates vom 2. Oktober 2018 über die Einrichtung eines einheitlichen digitalen Zugangstors zu Informationen, Verfahren, Hilfs- und Problemlösungsdiensten und zur Änderung der Verordnung (EU) Nr. 1024/2012 | EUR-Lex.
Die Single-Digital-Gateway-Verordnung könnte für Sie relevant sein, wenn:
- die Bereitstellung von Informationen oder Verwaltungsdienstleistungen für Bürgerinnen und Bürger oder Unternehmen berührt ist.
- das Vorhaben Informationen, Verfahren oder Hilfsdienste betrifft, die Bürgerinnen, Bürger oder Unternehmen benötigen, um ihre Rechte im EU-Binnenmarkt auszuüben oder entsprechende Pflichten zu erfüllen
Relevante Informationsbereiche (nach Single Digital Gateway-Verordnung Artikel 2 Absatz 2 Buchstabe a, Anhang I)
- Für Bürgerinnen und Bürger: Reisen innerhalb der Union, Arbeit und Ruhestand innerhalb der Union, Fahrzeuge in der Union, Wohnsitz in einem anderen Mitgliedstaat, Bildung oder Praktikum in einem anderen Mitgliedstaat, Medizinische Versorgung, Bürger- und Familienrechte, Verbraucherrechte, Schutz personenbezogener Daten
- Für Unternehmen: Gründung, Führung und Schließung eines Unternehmens, Arbeitnehmer, Steuern, Waren, Dienstleistungen, Finanzierung eines Unternehmens, Öffentliche Aufträge, Gesundheit und Sicherheit am Arbeitsplatz
Relevante Ereignisse (nach Single Digital Gateway-Verordnung Artikel 6 Absatz 1, Anhang II) Geburt, Wohnsitz, Studium, Arbeit, Umzug, Ruhestand, Gründung, Führung und Schließung eines Unternehmens
Relevante Hilfs- und Problemlösungsdienste (nach Single Digital Gateway-Verordnung Artikel 2 Absatz 2 Buchstabe c, Anhang III) Einheitliche Ansprechpartner, Produktinfostellen, Produktinformationsstellen für das Bauwesen, Nationale Beratungszentren für Berufsqualifikationen, Nationale Kontaktstellen für die grenzüberschreitende Gesundheitsversorgung, Europäisches Netz der Arbeitsvermittlungen (EURES), Online-Streitbeilegung.
Elektronische Identifizierung und Vertrauensdienste (eIDAS / eIDAS 2.0)
Könnte relevant sein, wenn Betroffene im Rahmen Ihrer Regelung:
- sich digital ausweisen oder elektronische Vertrauensdienste nutzen (Signaturen, Siegel, Zeitstempel, Zustelldienste),
- rechtssicher an digitalen Transaktionen mitwirken.
Mehr erfahren
Im Detail: Verordnung (EU) 2024/1183 des Europäischen Parlaments und des Rates vom 11. April 2024 zur Änderung der Verordnung (EU) Nr. 910/2014 im Hinblick auf die Schaffung des europäischen Rahmens für eine digitale Identität | EUR-Lex
eIDAS könnte für Sie relevant sein, wenn Betroffene im Rahmen Ihrer Regelung:
- sich digital ausweisen
- elektronische Vertrauensdienste nutzen (wie elektronische Signaturen, Siegel, Zeitstempel, Zustelldienste)
- rechtssicher an digitalen Transaktionen mitwirken.
Schlüsselprinzip: Ermöglicht über Grenzen hinweg sichere und vertrauenswürdige Nutzung elektronischer Identifizierung und von Vertrauensdiensten.
Die wichtigsten Punkte bezüglich Interoperabilität:
- Identifizierungssysteme müssen interoperabel sein und in der EU einheitlich anerkannt werden.
- Eine qualifizierte elektronische Signatur hat die gleiche Rechtswirkung wie eine handschriftliche Unterschrift.
- Bietet Rechtsrahmen für elektronische Signaturen, Siegel, Zeitstempel, Dokumente, Zustellung digitaler Einschreiben, Website-Authentifizierung.
Teilen von Daten und Informationen
Offene Daten und Weiterverwendung von Informationen des öffentlichen Sektors (PSI-Richtlinie)
Könnte relevant sein, wenn im Rahmen der Regelung:
- Handhabung, Bereitstellung oder Weiterverwendung von Informationen des öffentlichen Sektors oder öffentlich finanzierter Forschungsdaten betroffen ist,
- sich der Anwendungsbereich mit einer Kategorie hochwertiger Datensätze überschneidet.
Mehr erfahren
Im Detail: Richtlinie (EU) 2019/1024 des Europäischen Parlaments und des Rates vom 20. Juni 2019 über offene Daten und die Weiterverwendung von Informationen des öffentlichen Sektors | EUR-Lex
Die Richtlinie könnte für Ihr Vorhaben relevant sein, wenn im Rahmen der Regelung:
- Handhabung, Bereitstellung oder Weiterverwendung von Informationen des öffentlichen Sektors oder öffentlich finanzierter Forschungsdaten betroffen ist.
- sich der Anwendungsbereich mit einem Eintrag in Anhang I (Kategorien hochwertiger Datensätze) der Durchführungsverordnung über hochwertige Datensätze überschneidet.
Schlüsselprinzip: Bestimmte Daten im Besitz öffentlicher Stellen, öffentlicher Unternehmen und Forschungsdaten sollen standardmäßig offen erstellt und grundsätzlich für kommerzielle und nichtkommerzielle Zwecke weiterverwendbar sein. Die Richtlinie legt die Bedingungen der Weiterverwendung von Daten fest, die als offene Daten bereitgestellt werden. Die rechtliche Verpflichtung zur Bereitstellung als offene Daten folgt aus § 12a EGovG und landesrechtlichen Normen.
Die wichtigsten Punkte bezüglich Interoperabilität:
- Offene Daten sollen kostenlos, maschinenlesbar und ggf. als Massen-Download weiterverwendbar sein.
- Obwohl nicht primär auf Interoperabilität als technisches Zusammenspiel von Systemen ausgerichtet, trägt die Forderung nach maschinenlesbaren, verfügbaren und offenen Formaten wesentlich zur semantischen und technischen Interoperabilität bei.
- Die Bedingungen für die Weiterverwendung von Daten müssen objektiv, verhältnismäßig, nichtdiskriminierend und gerechtfertigt sein. Sie dürfen den Wettbewerb nicht behindern und die Möglichkeiten der Weiterverwendung nicht unnötig einschränken.
- Durch die Durchführungsverordnung über hochwertige Datensätze werden die Anforderungen an bestimmte Kategorien hochwertiger Datensätze (z. B. Geodaten, Statistikdaten) näher bestimmt.
Europäische Daten-Governance (Daten-Governance-Rechtsakt)
Könnte relevant sein, wenn Ihre Regelung:
- die Bereitstellung, den Austausch oder die Wiederverwendung von Daten durch öffentliche Stellen, Datenvermittlungsdienste oder Datenaltruismus-Organisationen betrifft,
- sich auf die Governance solcher Aktivitäten auswirkt.
Mehr erfahren
Im Detail: Verordnung (EU) 2022/868 des Europäischen Parlaments und des Rates vom 30. Mai 2022 über europäische Daten-Governance und zur Änderung der Verordnung (EU) 2018/1724 (Daten-Governance-Rechtsakt) | EUR-Lex
Der Daten-Governance-Rechtsakt könnte für Sie relevant sein Dies könnte der Fall sein, wenn Ihre Regelung:
- die Bereitstellung, der Austausch oder die Wiederverwendung von Daten, insbesondere durch öffentliche Stellen, Datenvermittlungsdienste oder Datenaltruismus-Organisationen betrifft.
- sich auf die Governance solcher Aktivitäten auswirkt.
Schlüsselprinzip: Schaffung eines vertrauenswürdigen Rahmens für den grenzüberschreitenden und sektorübergreifenden Datenaustausch auf Basis der FAIR-Prinzipien (auffindbar, zugänglich, interoperabel, wiederverwendbar) unter Einhaltung gemeinsamer europäischer Standards.
Die wichtigsten Punkte bezüglich Interoperabilität:
- Europäisches Data Innovation Board (EDIB): Harmonisiert technische Praktiken und priorisiert Standards im Einklang mit den Prinzipien des Europäischen Interoperabilitätsrahmens.
- Datenvermittlungsdienste verpflichten sich zur sektorübergreifenden Interoperabilität durch Nutzung offener Standards.
- Zuständige Stellen helfen Behörden, sensible Daten technisch zu strukturieren und über Schnittstellen (APIs) interoperabel bereitzustellen.
- Ein Regelwerk für Datenspenden definiert Interoperabilitätsstandards für den Datenaltruismus, um die Nutzbarkeit geteilter Daten für das Gemeinwohl zu sichern.
Weiterführende Informationen Digitalstrategie der Europäischen Kommission
Datenschutz
Datenschutz-Grundverordnung (DSGVO)
Könnte relevant sein, wenn im Rahmen der Regelung:
- vorgesehen oder erforderlich ist, dass personenbezogene Daten verarbeitet werden (erhoben, gespeichert, genutzt, übermittelt),
- die Datenverarbeitung ganz oder teilweise automatisiert oder auf Basis eines Dateisystems erfolgt (Art. 2 Abs. 1 DSGVO)
Mehr erfahren
Im Detail: Verordnung (EU) 2016/679 des Europäischen Parlaments und des Rates vom 27. April 2016 zum Schutz natürlicher Personen bei der Verarbeitung personenbezogener Daten, zum freien Datenverkehr und zur Aufhebung der Richtlinie 95/46/EG | EUR-Lex
Die DSGVO könnte für Sie relevant sein, wenn im Rahmen Ihrer Regelung:
- vorgesehen bzw. erforderlich ist, dass personenbezogene Daten verarbeitet werden (erhoben, gespeichert, genutzt, übermittelt etc.).
- die Datenverarbeitung ganz oder teilweise automatisiert oder basierend auf einem Dateisystem (Art. 2 Abs. 1 DSGVO) erfolgt
Schlüsselprinzip: Schutz des/der Einzelnen bei der Verarbeitung personenbezogener Daten.
Die wichtigsten Punkte bezüglich Interoperabilität:
- Für jede Datenübertragung oder -nutzung im Rahmen der Interoperabilität muss eine Rechtsgrundlage vorhanden sein (z.B. Einwilligung der betroffenen Person, Erfüllung eines Vertrags, rechtliche Verpflichtung, berechtigtes Interesse, oder die Wahrnehmung einer Aufgabe im öffentlichen Interesse).
- Interoperable Systeme müssen von Grund auf datenschutzfreundlich gestaltet sein ("Privacy by Design"). Das bedeutet, dass technische und organisatorische Maßnahmen zur Sicherung der Daten bereits bei der Konzeption der Systeme berücksichtigt werden müssen (z.B. Verschlüsselung, Pseudonymisierung, Zugriffsbeschränkungen). Bei Verarbeitung personenbezogener Daten durch öffentliche Stellen bedarf es in der Regel zusätzlich zur DSGVO einer gesetzlichen Grundlage im nationalen Recht.
Technologien
Verordnung über Künstliche Intelligenz (AI Act)
Könnte relevant sein, wenn Ihr Vorhaben:
- die Entwicklung, Bereitstellung oder Nutzung von Systemen mit Merkmalen Künstlicher Intelligenz berührt,
- Entscheidungen automatisiert, Verhalten analysiert oder große Datenmengen verarbeitet, um Inhalte, Vorhersagen oder Empfehlungen zu erzeugen, die Gesundheit, Sicherheit oder Grundrechte betreffen.
Mehr erfahren
Im Detail: Verordnung (EU) 2024/1689 des Europäischen Parlaments und des Rates vom 13. Juni 2024 zur Festlegung harmonisierter Vorschriften für künstliche Intelligenz und zur Änderung der Verordnungen (EG) Nr. 300/2008, (EU) Nr. 167/2013, (EU) Nr. 168/2013, (EU) 2018/858, (EU) 2018/1139 und (EU) 2019/2144 sowie der Richtlinien 2014/90/EU, (EU) 2016/797 und (EU) 2020/1828 (Verordnung über künstliche Intelligenz) | EUR-Lex
Diese Verordnung könnte für Sie relevant sein, wenn Ihr Vorhaben:
- die Entwicklung, Bereitstellung oder Nutzung von Systemen berührt, die Merkmale Künstlicher Intelligenz aufweisen.
- die Automatisierung von Entscheidungen, die Analyse von Verhaltensweisen oder die Verarbeitung großer Datenmengen zur Erzeugung von Inhalten, Vorhersagen oder Empfehlungen, die Auswirkungen auf die Gesundheit, Sicherheit oder Grundrechte von Personen haben.
Die KI-Verordnung legt harmonisierte Vorschriften fest, um die Einführung vertrauenswürdiger KI zu fördern. Sie führt einen strengen risikobasierten Ansatz ein, der KI-Anwendungen in verschiedene Klassen unterteilt: Während gefährliche Praktiken verboten sind, unterliegen „Hochrisiko-Systeme“ strengen Anforderungen an Sicherheit, Transparenz und Qualität. Für Modelle, die in keine dieser Klassen fallen, gelten spezifische Transparenzregeln, um eine verantwortungsvolle Entwicklung entlang der gesamten Wertschöpfungskette sicherzustellen.
Hochrisiko-KI (nach Anhang III):
- Biometrie: Fernidentifizierung, biometrische Kategorisierung oder Emotionserkennung.
- Kritische Infrastruktur: Sicherheitsbauteile in der Verwaltung von digitaler Infrastruktur, Straßenverkehr oder Energieversorgung.
- Bildung: Zulassungsverfahren, Bewertung von Lernergebnissen oder Überwachung bei Prüfungen.
- Beschäftigung & Personal: Bewerberscreening, Beförderungsentscheidungen oder Überwachung am Arbeitsplatz.
- Öffentliche Dienste & Sozialleistungen: Bewertung des Anspruchs auf Sozialhilfe, Krankenversorgung oder Notfalltriage.
- Strafverfolgung, Migration & Justiz: Risikobewertungen von Personen, Lügendetektoren, Prüfung von Asylanträgen oder Unterstützung bei richterlichen Entscheidungen.
Auswahl verbotener Praktiken (nach Artikel 5):
- Unterschwellige Beeinflussung oder Ausnutzung von Schutzbedürftigkeit, die zu erheblichem Schaden führt.
- Social Scoring (Bewertung sozialen Verhaltens durch Behörden).
- Ungezieltes Auslesen von Gesichtsbildern aus dem Internet/Videoüberwachung.
Schlüsselprinzip: Gewährleistet ein hohes Schutzniveau für Gesundheit, Sicherheit und Grundrechte vor schädlichen KI-Auswirkungen, während gleichzeitig die Innovation durch klare Regeln und einen einheitlichen Rechtsrahmen im digitalen Binnenmarkt gestärkt wird.
Die wichtigsten Punkte bezüglich Interoperabilität:
- Die Verordnung soll die technische Kompatibilität und Robustheit von KI-Systemen über Staatsgrenzen hinweg sicherstellen.
- Der AI Act fördert den Zugriff auf hochwertige, interoperable Datensätze für das Training und Testen von KI-Systemen, um die Qualität und Nichtdiskriminierung von Algorithmen sicherzustellen.
- Anbieter von KI-Basismodellen müssen nachgelagerten Entwicklern detaillierte technische Informationen bereitstellen, damit diese die KI nahtlos und sicher in ihre eigenen interoperablen Dienste integrieren können.